

Troviamo le vulnerabilità prima degli attaccanti.
Penetration test su web, infrastruttura, app e IoT, e sicurezza del codice integrata nello sviluppo. Report chiari, priorità precise, supporto per NIS2 e ISO 27001.
- PMI innovativa
- Certificata ISO 27001
- Fornitore accreditato Voucher MIMIT
Richiedi una consulenza gratuita
Controlla gratis il tuo dominio
Quello che vede un attaccante, scritto in chiaro.
Riduci il rischio di violazioni e fermi operativi prima che accadano. Ogni risultato arriva con una priorità chiara e con il modo per correggerlo, comprensibile anche fuori dal team IT.
Cosa vede l’attaccante
$ scansione portale.esempio.it
1000 porte controllate · 3 servizi esposti
analisi delle risposte in corso…
Cosa leggi nel report
AltaIl login del portale accetta tentativi infiniti: una password si può indovinare.
MediaIl server remoto usa un software non aggiornato da anni.
MediaChiunque può inviare email a nome del tuo dominio.
Fin dove arriva un attacco.
Il VAPT unisce Vulnerability Assessment e Penetration Testing in un unico servizio: capisci dove sei vulnerabile, cosa rischi davvero e come risolverlo, con supporto per NIS2, ISO 27001 e GDPR.
-
Ricognizione
Sai dove sei esposto
Il Vulnerability Assessment mappa le esposizioni e dice cosa correggere per primo, con meno tempo perso sui falsi allarmi.
-
Accesso iniziale
Un attacco reale, su misura
Il Penetration Testing simula un attaccante vero, in scenario Black, Grey o White Box, su web, infrastruttura, mobile e IoT.
-
Escalation
Fin dove si arriva
Se entriamo, ti mostriamo fin dove arriva l’attacco e come fermarlo.
-
Impatto
Il rischio, in termini di business
L’analisi tecnica viene tradotta in impatto sul business, con risultati comprensibili anche fuori dal team IT.
-
Remediation e retest
Una roadmap, poi la verifica
Report per il management e per il team tecnico, roadmap di remediation e retest incluso.
penetration testportale.esempio.it
-
01 · Ricognizione
Media3 servizi esposti, uno non aggiornato
-
02 · Accesso iniziale
AltaLogin senza limite di tentativi
-
03 · Escalation
AltaRuolo utente modificabile nella richiesta
-
04 · Impatto
CriticaDati dei clienti leggibili da un account qualsiasi
-
05 · Remediation e retest
ChiusaTre correzioni, retest superato
Catena d’attaccoScenario di esempio
 GuardianPipeline
La sicurezza dentro la pipeline.
GuardianPipeline fa analisi statica continua e automatizzata, integrata nella pipeline esistente: individua le vulnerabilità prima del rilascio e riduce i costi di correzione a posteriori.
Cosa controlla a ogni commit
Tutto in automatico nella pipeline, senza scansioni da lanciare a mano.
- Analisi statica del codiceSuperato
- Vulnerabilità classificate con AI2 da correggere
- Fix in pull request, approvato dal teamPR aperta
- SonarQube, Semgrep, Trivy e ZAPAttivi
- Il codice non esce dalla vostra infrastrutturaOn-premise
- Report per l’audit ISOGenerato
GuardianPipeline · dettaglio versioneDati di esempio
Per ogni analisi vedi branch, commit, data e numero di vulnerabilità, con i linguaggi del progetto. Da qui lanci una nuova scansione e scarichi il report.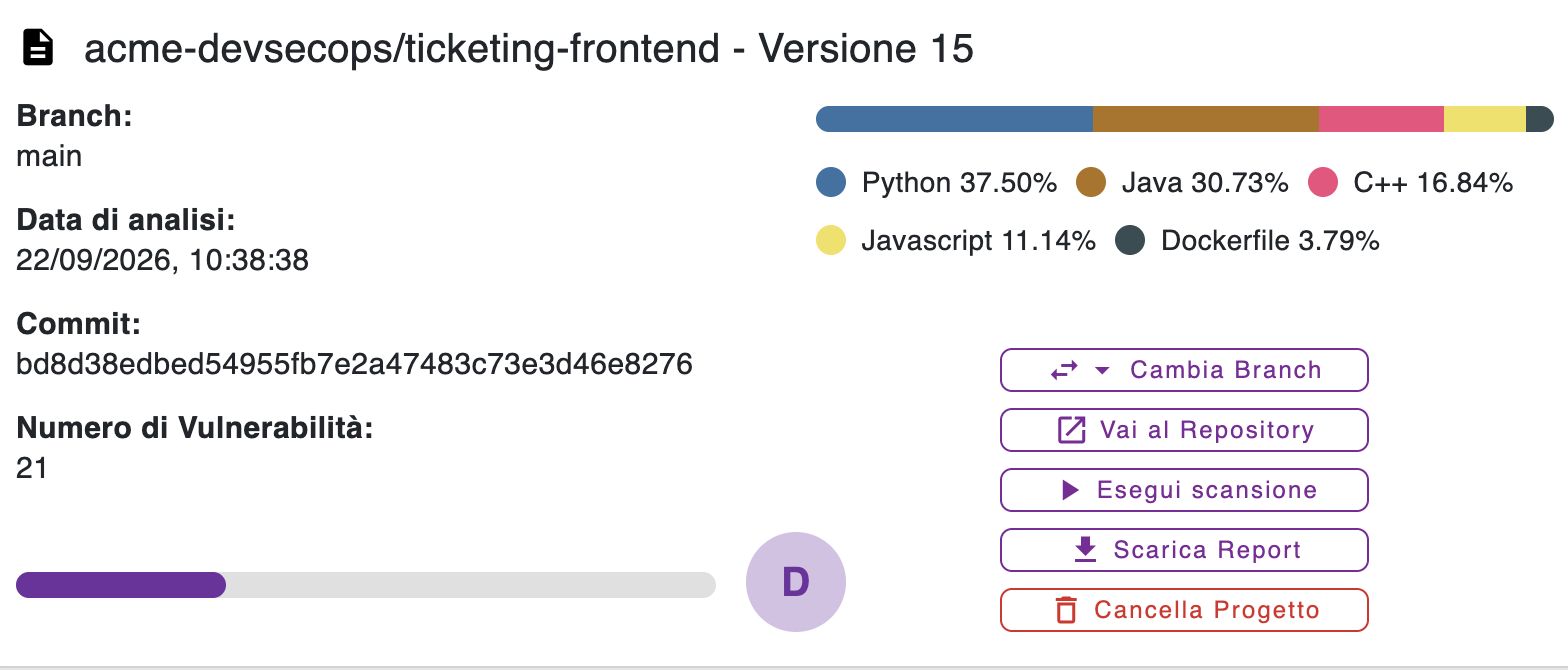
Ogni versione, in dettaglio.
GuardianPipeline · repositoryDati di esempio
Le vulnerabilità aperte di ogni repository, divise per gravità, e quelle nuove dall’ultima scansione.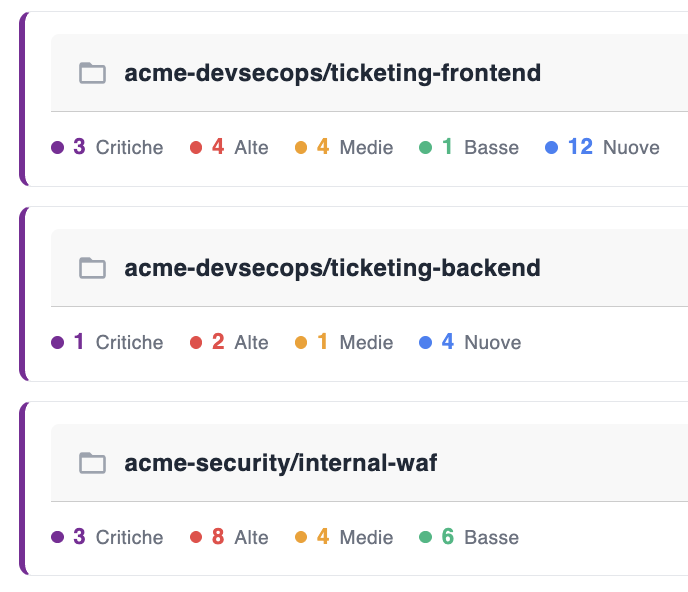
Tutti i repository a colpo d’occhio.
Approver, per le applicazioni mobile.
Analisi statica e dinamica delle applicazioni mobile: vulnerabilità, problemi di privacy e configurazioni rischiose, in un unico report.
Report Approver · app di esempioScenario di esempio
Analisi statica
Cosa contiene il pacchetto dell’app.
-
AltaChiave API scritta nel codice
-
MediaPermessi non necessari
Analisi dinamica
Cosa fa l’app mentre la usi.
-
AltaDati personali inviati a un servizio terzo
-
MediaCertificato del server non verificato
Risultati allineati a CVSS e OWASP Mobile Top 10
Dove cerchiamo le falle.
PMI e retail, aziende software, navale e portuale. Lo stesso metodo su ogni perimetro, in tutta la Liguria da Ventimiglia a La Spezia.

Vulnerabilità AltaLa sessione del carrello non scade mai
CorrezioneTimeout di sessione impostato

Vulnerabilità CriticaCondivisione file visibile da Internet
CorrezionePorta chiusa sul firewall

Vulnerabilità AltaLe API restituiscono dati di altri utenti
CorrezioneControllo dei permessi su ogni richiesta

Vulnerabilità AltaDispositivo con la password di fabbrica
CorrezioneCredenziali cambiate e rete separata
Tre passi, dal perimetro al retest.
Partiamo entro 1–2 settimane dalla firma.
-
Perimetro concordato
Definiamo insieme obiettivi, sistemi e regole d’ingaggio, e scegliamo lo scenario: Black, Grey o White Box.
Obiettivi del test
Sistemi nel perimetro
Regole d’ingaggio
Scenario: Grey Box
-
Test e doppio report
Simuliamo un attacco reale. Il report ha una sintesi per il management e il dettaglio per il team tecnico, ed è utilizzabile in audit.
Sintesi per la direzioneRischio complessivo: medio-altoPriorità: portale clienti
Dettaglio tecnicoVULN-07 · CVSS 8.6POST /api/ordiniCorrezione: query parametrizzate
id=1' OR '1'='1 -
Retest incluso
Dopo le correzioni ripetiamo i test e verifichiamo che le falle siano chiuse.
Credenziali che puoi verificare.

Siamo una PMI innovativa di Genova, nata nel 2016 come spin-off dell’Università di Genova.
Talos S.r.l.
Via Cesarea 11, Genova · Chi siamo
-
Certificazione
ISO/IEC 27001:2022
Sistema di gestione della sicurezza delle informazioni.
-
Certificazione
ISO 9001:2015
Sistema di gestione della qualità.
-
Certificazione
UNI/PdR 125:2022
Parità di genere.
-
Accreditamento
Voucher Cloud & Cybersecurity
Fornitore accreditato MIMIT.
-
Ricerca
Progetti europei
Progetti di ricerca cofinanziati dall’Unione europea.
-
Politiche
Sicurezza delle informazioni
La politica che applichiamo a noi stessi.
Domande, risposte chiare.
Hai un dubbio che qui non trovi? Scrivici.
Che differenza c’è tra VA, PT e VAPT?
Il Vulnerability Assessment ti dice dove sei esposto e cosa correggere per primo. Il Penetration Test simula un attacco reale per mostrare fin dove arriva e come fermarlo. Il VAPT li unisce in un unico servizio, con l’impatto sul business e una roadmap di remediation.
Black, Grey o White Box: cosa cambia?
Cambia quanto sappiamo prima di iniziare: nulla, come un attaccante esterno (Black Box), un accesso parziale, come un utente o un fornitore (Grey Box), oppure accesso completo a codice e configurazioni (White Box). Lo scegliamo insieme quando definiamo il perimetro.
Quanto tempo serve per partire?
Partiamo entro 1–2 settimane dalla firma, dopo aver concordato insieme il perimetro.
Il retest è compreso?
Sì. Dopo le correzioni ripetiamo i test e verifichiamo che le vulnerabilità siano chiuse.
Mi aiutate con NIS2, ISO 27001 e GDPR?
Sì. Il VAPT include il supporto per restare conformi a NIS2, ISO 27001 e GDPR, e il report è utilizzabile in audit.
Posso usare il Voucher Cloud & Cybersecurity?
Talos è fornitore accreditato per il Voucher Cloud & Cybersecurity. Scopri cosa è finanziabile.
Dove lavorate?
Siamo a Genova e operiamo in tutta la Liguria, da Ventimiglia a La Spezia.
Da dove posso iniziare senza spendere?
Dal check gratuito del tuo dominio, oppure da una prima consulenza gratuita.
Contattaci come preferisci.
Scrivici, chiamaci o mandaci un messaggio su WhatsApp. La prima consulenza è gratuita.

-
Email
-
Telefono
-
WhatsApp
Dove siamo
Talos S.r.l.
Via Cesarea 11
16121 Genova
P.IVA 01715020093